Zmiana serwera DNS w Windows 11 zajmuje kilka minut. W menu ustawień sieci możesz wpisać własne adresy IPv4, a także włączyć szyfrowanie DNS-over-HTTPS (DoH). Może to poprawić prywatność, czas odpowiedzi przy otwieraniu stron i umożliwić filtrowanie reklam lub złośliwych domen.
Dlaczego warto zmienić DNS?
DNS działa jak książka telefoniczna internetu. Tłumaczy nazwy domen, takie jak google.com, na adresy IP używane przez komputery. Domyślnie Windows korzysta zwykle z serwerów DNS dostawcy internetu.
Publiczny serwer może odpowiadać szybciej, oferować dodatkowe filtrowanie albo obsługiwać szyfrowane zapytania. Sama zmiana jest bezpieczna i odwracalna. W razie problemów wystarczy przywrócić ustawienie „Automatycznie (DHCP)”.
Najczęstsze powody zmiany DNS to:
- większa prywatność dzięki szyfrowaniu zapytań DNS,
- potencjalnie krótszy czas oczekiwania na odpowiedź serwera,
- blokowanie reklam, trackerów i części złośliwych domen,
- ominięcie chwilowych problemów z DNS operatora.
Jak zmienić serwer DNS w Windows 11?
Instrukcja dotyczy konfiguracji aktywnego połączenia Wi-Fi lub Ethernet. Nazwy elementów mogą nieznacznie różnić się zależnie od wersji Windows 11.
- Otwórz ustawienia sieci. Wejdź w Ustawienia, wybierz Sieć i internet, a następnie kliknij aktywne połączenie – Wi-Fi lub Ethernet.
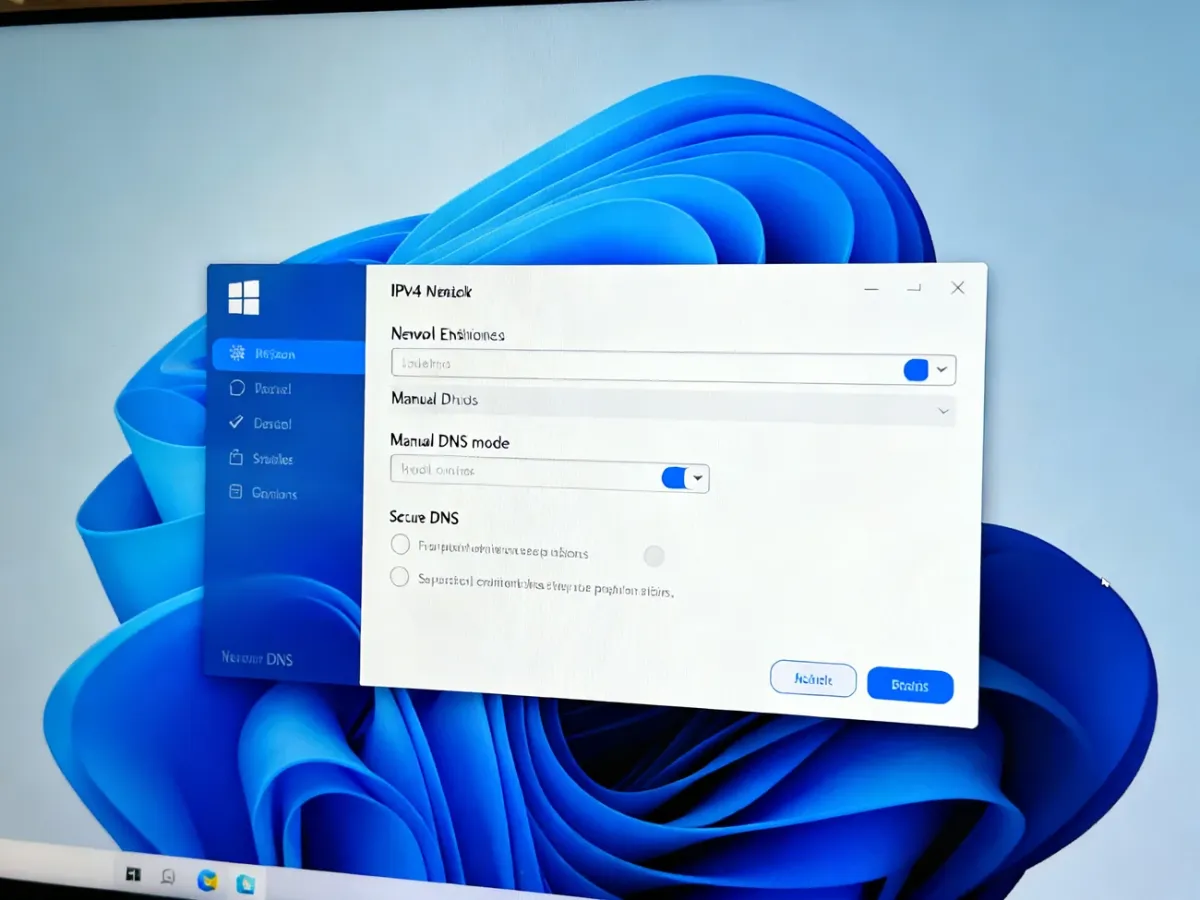
- Znajdź przypisanie serwera DNS. Przewiń stronę do pozycji Przypisanie serwera DNS i kliknij Edytuj.
- Wybierz tryb ręczny. W polu sposobu konfiguracji zmień Automatycznie (DHCP) na Ręcznie.
- Włącz IPv4. Aktywuj przełącznik IPv4. W polu Preferowany DNS wpisz adres głównego serwera, na przykład 1.1.1.1.
- Dodaj serwer zapasowy. W polu Alternatywny DNS wpisz drugi adres, na przykład 1.0.0.1. Primary DNS jest używany w pierwszej kolejności, a Secondary DNS może przejąć obsługę zapytań, gdy pierwszy serwer chwilowo nie odpowiada.
- Włącz DNS-over-HTTPS. Przy polu szyfrowania DNS wybierz Tylko szyfrowane (DNS-over-HTTPS). DoH szyfruje zapytania DNS i korzysta z kanału HTTPS.
- Zapisz ustawienia. Kliknij Zapisz. Jeśli strony nadal nie otwierają się prawidłowo, rozłącz i ponownie połącz sieć albo uruchom komputer ponownie.
Jeżeli korzystasz z IPv6, możesz skonfigurować także tę wersję protokołu. Nie wpisuj jednak adresów IPv4 w polach IPv6. W sieci firmowej opcja DoH może być ograniczona przez administratora lub zasady bezpieczeństwa.
Jakie serwery DNS wybrać?
Wybór zależy od tego, czy chcesz korzystać z filtrowania. Cloudflare i Google oferują rozwiązania bez typowego filtrowania treści, natomiast AdGuard DNS blokuje część reklam i trackerów.
| Dostawca | Primary DNS | Secondary DNS | Typ |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | Bez filtrowania |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | Bez filtrowania |
| AdGuard DNS | 94.140.14.14 | 94.140.15.15 | Filtrowanie reklam i trackerów |
Jeśli zależy Ci na możliwie neutralnym rozwiązywaniu domen, wybierz Cloudflare albo Google. Gdy chcesz ograniczyć reklamy i trackery na poziomie DNS, sprawdź AdGuard DNS. Filtrowanie może jednak powodować problemy z działaniem niektórych stron lub aplikacji.
Jak sprawdzić, czy zmiana działa?
Otwórz Terminal lub Wiersz polecenia i wykonaj:
ipconfig /all
W wynikach odszukaj aktywną kartę sieciową i sekcję Serwery DNS. Powinny pojawić się wpisane wcześniej adresy. Możesz też sprawdzić działanie usługi Cloudflare na stronie 1.1.1.1/help, jeśli korzystasz z jej serwerów.
Jeśli po zmianie występują problemy, wróć do pozycji Przypisanie serwera DNS, wybierz Automatycznie (DHCP) i kliknij Zapisz. Zwykle przywróci to serwery DNS dostarczane przez operatora.
Najprostszy wybór dla większości użytkowników to Cloudflare 1.1.1.1 i 1.0.0.1 z włączoną opcją „Tylko szyfrowane”. Jeśli potrzebujesz filtrowania reklam i trackerów, możesz zamiast nich użyć adresów AdGuard DNS.